Headra : extension minimale d'interception d'en-tête pour le développement web
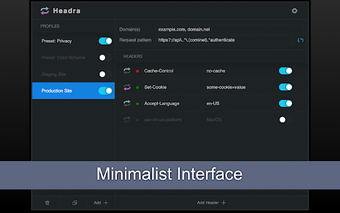
Headra, développé par daleyjem (James Daley), est une extension de navigateur minimaliste pour intercepter et modifier le trafic HTTP pendant le développement et les tests de sécurité. Il permet aux utilisateurs de définir, d'ajouter ou de supprimer des en-têtes de requête et de réponse, d'utiliser la correspondance d'URL regex et d'expérimenter avec la modification du corps et du statut pour un débogage avancé. L'extension comprend l'importation/exportation de profils, des règles spécifiques au domaine et des préréglages pour accélérer la configuration. Destinée aux développeurs web, aux ingénieurs QA et aux chercheurs en sécurité, elle garde les configurations locales pour protéger la vie privée.
Ce que Headra est conçu pour faire dans un flux de développement
Headra se concentre sur la manipulation HTTP ciblée plutôt que sur l'inspection complète des proxy, offrant une interface compacte pour modifier les en-têtes et tester le comportement des API. Les actions principales incluent la définition, l'ajout ou la suppression des en-têtes de requête et de réponse et l'application de correspondances d'URL basées sur des regex. L'extension répertorie également des contrôles expérimentaux pour changer les corps de réponse et les codes d'état, offrant aux développeurs des moyens rapides de simuler des réponses de serveur variées sans un outil de proxy séparé.
Comment cela s'intègre dans l'utilisation quotidienne et la performance perçue
L'extension met l'accent sur une interface utilisateur minimaliste et sans distraction et est notée par les utilisateurs comme une alternative légère à des outils d'en-tête plus complexes, ce qui peut rendre la configuration plus rapide pour de petites tâches de débogage. La gestion des profils, les préréglages et la portée des règles spécifiques au domaine réduisent la configuration répétitive lors du changement de projets. Comme les installations conservent les règles localement, le flux de travail reste compact et évite de déplacer des données entre les services lors des tests de routine.
Ce qu'elle fait concernant la confidentialité de la configuration et le stockage
Headra adopte une approche axée sur la confidentialité : le développeur déclare que l'extension ne collecte, ne vend ni ne partage les données des utilisateurs, et toutes les configurations restent stockées localement. Les opérations d'importation, d'exportation, de sauvegarde et de restauration intégrées fonctionnent avec le stockage du navigateur, permettant aux équipes de migrer ou de partager des profils sans stockage externe. Le rapport d'erreurs en temps réel aide à prévenir l'enregistrement accidentel de règles invalides.
Comment cela se compare à des outils de trafic plus grands et qui devrait l'utiliser
Contrairement aux suites de débogage plus encombrantes, Headra réduit délibérément son champ d'application à l'édition d'en-têtes et aux interceptions ciblées, ce qui convient aux développeurs et aux chercheurs qui ont besoin d'un outil ciblé. Le projet est en source partagée sur GitHub, encourageant l'inspection et la contribution de la communauté. Il fonctionne sur Chrome et d'autres navigateurs basés sur Chromium et dispose d'une version multiplateforme pour Firefox, ce qui le rend utile pour les tests multi-navigateurs où un gestionnaire d'en-têtes léger est suffisant.
Choix pratique pour les développeurs qui souhaitent un outil d'en-tête ciblé
Headra est une option pratique pour les développeurs et les testeurs de sécurité qui ont besoin d'un contrôle local concis sur les en-têtes HTTP sans un proxy lourd. Attendez-vous à un flux de travail compact et à un code source visible par la communauté ; faites preuve de prudence avec ses modifications expérimentales de corps/statut. Comme Chrome affiche une alerte standard 'débogage' lorsque les extensions utilisent l'API de débogage, activez l'extension dans un profil de navigateur séparé pendant que vous évaluez ses privilèges de débogage.